التصيد الاحتيالي في عصر الذكاء الاصطناعي: عندما تصبح الخدعة مقنعة أكثر من أي وقت مضى
تتناول المقالة تطور هجمات التصيد الاحتيالي في ظل انتشار الذكاء الاصطناعي التوليدي وكيف أصبح المهاجمون قادرين على إنشاء رسائل إلكترونية ومكالمات ومقاطع صوتية مزيفة تبدو حقيقية بهدف سرقة المعلومات الشخصية وكلمات المرور أو الاحتيال المالي. كما توضح العوامل النفسية والسلوكية التي يستغلها المهاجمون مثل الثقة والاستعجال والخوف وتستعرض أبرز وسائل الوقاية ومنها التحقق من هوية المرسل وتفعيل المصادقة متعددة العوامل وتجنب الروابط المشبوهة وتدريب الموظفين على الوعي الأمني وتؤكد المقالة أن مواجهة هذه التهديدات تتطلب الجمع بين التقنيات الأمنية الحديثة والوعي البشري والتعاون المؤسسي، لضمان حماية البيانات وتعزيز الأمن الرقمي في الأفراد والجامعات والمؤسسات الحكومية.
 د.نوره عمران علكم


مقدمة
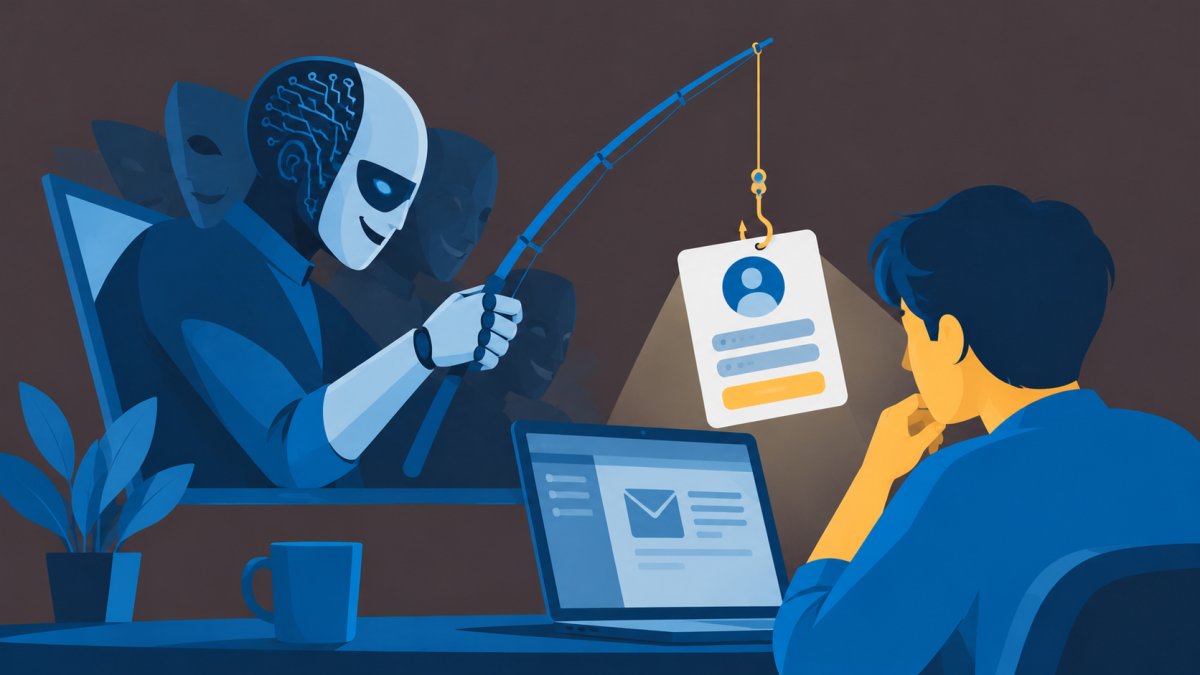
لم تعد الهجمات السيبرانية تعتمد على اختراق الأنظمة التقنية فقط بل أصبحت تستهدف الإنسان نفسه من خلال استغلال الثقة والخوف والاستعجال ويُعد التصيد الاحتيالي من أبرز الأمثلة على ذلك إذ يحاول المهاجم إقناع الضحية بالكشف عن كلمة المرور أو مشاركة معلومات حساسة أو فتح رابط ضار. ومع تطور الذكاء الاصطناعي التوليدي أصبحت هذه الهجمات قادرة على استخدام رسائل أكثر إقناعًا ولغات سليمة وتفاصيل شخصية تجعل اكتشاف الخداع أكثر صعوبة.
1.كيف غيّر الذكاء الاصطناعي أساليب الاحتيال الإلكتروني؟
في الماضي كان من الممكن أحيانا اكتشاف الرسائل الاحتيالية من خلال الأخطاء اللغوية أو الصياغة غير الطبيعية أو العناوين المشبوهة. أما اليوم فيستطيع المهاجمون الاستفادة من أدوات الذكاء الاصطناعي لصياغة رسائل تبدو وكأنها صادرة عن إدارة الجامعة أو المصرف أو جهة العمل وقد تتضمن الرسالة طلبا عاجلا لتحديث البيانات أو تأكيد الحساب أو مراجعة مستند عبر رابط إلكتروني.
ولا يقتصر الخطر على البريد الإلكتروني بل يمتد إلى الرسائل النصية ومكالمات الهاتف ومقاطع الصوت والصورة المزيفة. فقد تُستخدم تقنيات استنساخ الصوت لتقليد صوت مسؤول أو أحد أفراد الأسرة بهدف دفع الضحية إلى تحويل الأموال أو مشاركة معلومات سرية لذلك لم يعد الاعتماد على نبرة الصوت أو شكل الرسالة وحدهما كافيًا للتحقق من الهوية.
وتشير دراسة منشورة عام 2025 بعنوان Phishing Attacks in the Age of Generative Artificial Intelligence: A Systematic Review of Human Factors الى أهمية فهم العوامل البشرية التي تستغلها هجمات التصيد المدعومة بالذكاء الاصطناعي وضرورة تطوير أساليب وقائية تتناسب مع تطور هذه التهديدات .
2.لماذا يقع الأشخاص في فخ التصيد؟
لا تعني الوقوع في عملية احتيال أن الشخص يفتقر إلى المعرفة التقنية بالضرورة فقد يستغل المهاجم ضغوط العمل أو الخوف من إيقاف الحساب أو الرغبة في الاستجابة السريعة لطلب صادر ظاهرياً عن مسؤول وعندما تبدو الرسالة مألوفة وعاجلة قد يتخذ المستخدم قرارا سريعا دون التحقق من مصدرها.
وتؤكد مراجعة بحثية منشورة عام 2025 في International Journal of Information Security ان الأمن السيبراني لا يعتمد على الحلول التقنية وحدها بل يتأثر أيضًا بالسلوك البشري والثقافة المؤسسية والتدريب وطريقة تصميم الإجراءات الأمنية . ومن هنا فإن بناء الوعي الرقمي ينبغي أن يكون جزءا مستمرا من استراتيجية حماية المؤسسات وليس نشاطا توعويا ينفذ مرة واحدة فقط.
3.كيف نحمي أنفسنا ومؤسساتنا؟
يمكن الحد من مخاطر التصيد الاحتيالي باتباع مجموعة من الإجراءات العملية:
أولا: ينبغي عدم الضغط على الروابط الواردة في الرسائل غير المتوقعة حتى لو بدت الرسالة رسمية بل يفضل الدخول إلى الموقع المطلوب بكتابة عنوانه المعروف مباشرة في المتصفح.
ثانيًا: يجب التحقق من الطلبات غير المعتادة عبر قناة اتصال مستقلة فإذا وصلت رسالة تطلب تحويل مبلغ مالي أو إرسال ملف حساس أو مشاركة رمز تحقق ينبغي التواصل مع الشخص المعني باستخدام رقم أو وسيلة اتصال موثوقة مسبقا.
ثالثاُ: ينصح بتفعيل المصادقة متعددة العوامل واستخدام كلمات مرور قوية ومختلفة للحسابات المهمة وتحديث أنظمة التشغيل والتطبيقات بانتظام كما ينبغي عدم مشاركة رموز التحقق أو كلمات المرور مع أي شخص حتى لو ادعى أنه موظف دعم فني أو مسؤول في المؤسسة.
أما المؤسسات والجامعات فيمكنها تعزيز الحماية من خلال تدريب الموظفين على التعرف على أساليب الاحتيال الحديثة وتنفيذ تمارين توعوية آمنة وتوفير آلية واضحة للإبلاغ عن الرسائل المشبوهة واستخدام أنظمة تقنية لرصد الروابط الضارة ومحاولات الدخول غير المعتادة.
4.التهديدات السيبرانية مسؤولية مشتركة
توضح وكالة الاتحاد الأوروبي للأمن السيبراني في تقريرها ENISA Threat Landscape 2025 انها حللت 4875 حادثة خلال الفترة الممتدة من يوليو 2024 إلى يونيو 2025 في إطار دراسة التهديدات السيبرانية واتجاهاتها المتغيرة . وتؤكد أهمية متابعة هذه التهديدات أن الأمن الرقمي يحتاج إلى مراجعة مستمرة للإجراءات الوقائية لأن أساليب الهجوم تتطور باستمرار.
ومع تزايد استخدام الذكاء الاصطناعي في إنشاء المحتوى والتواصل الرقمي أصبح من الضروري تطوير الوعي الأمني بالتوازي مع تطوير الأدوات التقنية ولا ينبغي أن تتحمل مسؤولية الحماية جهة تقنية المعلومات وحدها بل تتطلب مشاركة الإدارة والموظفين والمستخدمين جميعا.
5.خاتمة
أصبح التصيد الاحتيالي أكثر تعقيدا في عصر الذكاء الاصطناعي لكن الوعي والتحقق والتدريب واستخدام وسائل الحماية المناسبة تظل عناصر أساسية لتقليل مخاطره. فالرسالة التي تبدو حقيقية ليست بالضرورة آمنة والصوت الذي يبدو مألوفا لا يثبت هوية المتحدث إن التوقف لحظة للتحقق من الطلب قبل الاستجابة قد يمنع خسارة مالية أو تسرب بيانات أو اختراق حساب مهم وفي عالم رقمي سريع التطور يبدأ الأمن السيبراني من قرار واعٍ يتخذه كل مستخدم.
المصادر
[1] Phishing Attacks in the Age of Generative Artificial Intelligence: A Systematic Review of Human Factors. AI, 2025, 6(8), Article 174.
[2] Khadka, K., & Ullah, A. B. (2025). Human factors in cybersecurity: An interdisciplinary review and framework proposal. International Journal of Information Security, 24, Article 119.
[3] European Union Agency for Cybersecurity (ENISA). (2025). ENISA Threat Landscape 2025.